0,00  0

Koszyk

Brak produktów w koszyku.

Autoryzowany partner
leostream logo

Leostream vPAM

Bezpieczny dostęp dostawców wspierający wymagania NIS2 i DORA

Zewnętrzni dostawcy, serwisanci, konsultanci i partnerzy technologiczni często potrzebują zdalnego dostępu do kluczowych systemów. Jednocześnie dostęp stron trzecich stanowi jedno z najważniejszych ryzyk dla ciągłości działania, ochrony danych i bezpieczeństwa operacyjnego organizacji.
ikony osec szary
Leostream vPAM
umożliwia bezpieczne, kontrolowane i audytowalne udostępnianie uprzywilejowanego dostępu zdalnego użytkownikom spoza organizacji.
Zamiast tworzyć stałe konta, udostępniać hasła lub otwierać szeroki dostęp VPN, organizacja może przyznać dostawcy dostęp wyłącznie do wskazanego systemu, w określonym czasie i na jasno zdefiniowanych zasadach.
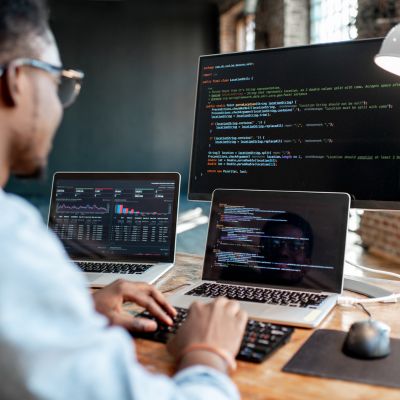
zdjęcie 3 ekrany
Rozwiązanie wspiera budowę mechanizmów kontroli dostępu dla stron trzecich, które są istotne w kontekście wymagań NIS2 oraz DORA, w szczególności w obszarach zarządzania ryzykiem ICT, bezpieczeństwa dostawców, kontroli dostępu, monitorowania działań i gotowości audytowej.

Ogranicz ryzyko dostępu stron trzecich

Dostawca systemu backupu, integrator, firma utrzymaniowa czy konsultant producenta nie musi otrzymywać dostępu do całej sieci organizacji. Dzięki Leostream vPAM możesz udostępnić jedynie kontrolowaną sesję do konkretnych zasobów — bez przekazywania poświadczeń i bez utrzymywania nadmiernych, stałych uprawnień.
ikony osec szary
zdjęcie dwie osoby przed komputerem

Takie podejście pomaga ograniczać ryzyko wynikające z:

  • Współdzielonych lub nieaktualnych kont administracyjnych
  • Przesyłania haseł poza kontrolowanymi kanałami
  • Szerokiego dostępu do sieci poprzez VPN
  • Kont pozostawionych po zakończeniu współpracy z dostawcą
  • Braku pełnej widoczności działań wykonywanych przez użytkowników zewnętrznych
  • Trudności z odtworzeniem przebiegu interwencji serwisowej po incydencie

Mechanizmy wspierające NIS2 i DORA

Obszar kontroli - Jak wspiera go Leostream vPAM

Dostęp uprzywilejowany

Umożliwia centralne zarządzanie zdalnym dostępem użytkowników zewnętrznych do wskazanych systemów i zasobów.

Zasada najmniejszych uprawnień

Dostęp może być ograniczony do konkretnych systemów, ról, zadań i czasu realizacji usługi.

Dostęp czasowy

Pozwala stosować model just-in-time, w którym dostęp jest aktywny tylko w okresie niezbędnym do wykonania prac.

Silna kontrola tożsamości

Może być używany jako element procesu uwierzytelniania i kontroli dostępu dla użytkowników zewnętrznych, zgodnie z przyjętą architekturą IAM/MFA organizacji.

Rejestrowanie sesji

Ułatwia rejestrowanie oraz analizę aktywności realizowanej podczas zdalnych sesji administracyjnych.

Audyt i rozliczalność

Zapewnia ślad audytowy dostępu i działań dostawców, przydatny podczas kontroli, obsługi incydentów oraz weryfikacji wykonanych prac.

Zarządzanie ryzykiem dostawców ICT

Pomaga ograniczyć techniczne ryzyko związane z dostępem podmiotów trzecich do systemów, danych i infrastruktury.

Reakcja na incydenty

Ułatwia ustalenie, kto uzyskał dostęp, do jakiego zasobu oraz jakie czynności wykonywał w ramach zarejestrowanej sesji.

Ciągłość działania

Ogranicza konieczność utrzymywania szerokich kanałów zdalnego dostępu, które mogą zwiększać powierzchnię ataku w środowiskach krytycznych.

Skontaktuj się z nami, aby dowiedzieć się, więcej o Leostream vPAM

OSEC symbol graficzny 255x255
o białe

NIS2: kontrola dostępu i ryzyka łańcucha dostaw

Dyrektywa NIS2 kładzie nacisk na zarządzanie ryzykiem cyberbezpieczeństwa, bezpieczeństwo łańcucha dostaw, stosowanie kontroli dostępu, zarządzanie incydentami i zapewnienie ciągłości działania. W praktyce oznacza to, że organizacja powinna wiedzieć, który dostawca ma dostęp do jakich systemów, dlaczego ten dostęp jest potrzebny, jak długo obowiązuje i co zostało wykonane podczas sesji.
Leostream vPAM wspiera wdrożenie tego modelu, umożliwiając ograniczenie dostępu firm zewnętrznych do niezbędnego minimum oraz rejestrowanie ich aktywności. Pomaga tym samym przenieść obsługę dostawców z modelu opartego na trwałym VPN-ie i współdzielonych kontach do modelu kontrolowanego, czasowego i rozliczalnego dostępu.

DORA: odporność cyfrowa i dostawcy ICT

Rozporządzenie DORA jest szczególnie istotne dla podmiotów finansowych oraz części dostawców usług ICT wspierających sektor finansowy. Wymaga ono dojrzałego podejścia do zarządzania ryzykiem ICT, odporności operacyjnej, monitorowania zagrożeń oraz zarządzania ryzykiem wynikającym z usług świadczonych przez zewnętrznych dostawców ICT.
Leostream vPAM może być elementem technicznych kontroli w tym modelu. Pozwala ograniczyć i nadzorować dostęp dostawców do systemów krytycznych, wspiera zasadę minimalnych uprawnień oraz dostarcza informacje przydatne do analiz powdrożeniowych, obsługi incydentów i przygotowania dowodów dla audytu.
W środowisku finansowym rozwiązanie może wspierać szczególnie takie przypadki, jak zdalne prace utrzymaniowe w systemach bankowych, płatniczych, backupowych, sieciowych, bazodanowych lub monitoringu bezpieczeństwa — tam, gdzie dostęp dostawcy musi być uzasadniony, ograniczony i możliwy do rozliczenia.

Dlaczego warto wdrożyć Leostream vPAM?

Udostępniaj zewnętrznym partnerom dostęp do systemów, a nie hasła do infrastruktury.
Zastąp szeroki i stały VPN dostępem ograniczonym do konkretnej sesji.
Nadaj dostęp tylko na czas realizacji serwisu, wdrożenia lub wsparcia technicznego.
Rejestruj działania dostawców i buduj wiarygodny ślad audytowy.
Uporządkuj kontrolę dostępu stron trzecich w sposób wspierający przygotowanie do NIS2 i DORA.
Wspieraj polityki Zero Trust, least privilege oraz zarządzanie ryzykiem dostawców ICT.

Ważna adnotacja regulacyjna

Leostream vPAM stanowi narzędzie techniczne wspierające realizację wybranych kontroli bezpieczeństwa związanych z dostępem zdalnym, dostępem uprzywilejowanym i zarządzaniem dostępem stron trzecich. Wdrożenie rozwiązania samo w sobie nie stanowi potwierdzenia zgodności z NIS2, DORA ani innymi regulacjami. Osiągnięcie zgodności wymaga wdrożenia odpowiednich procesów organizacyjnych, polityk, zarządzania ryzykiem, kontroli dostawców oraz mechanizmów audytowych.

Dowiedz się więcej o Leostream vPAM

Skontakruj się z naszym doradcą i dowiedz się więcej o ofercie Leaostream vPAM

OSEC symbol graficzny 255x255
o białe

LET’S MAKE IT BETTER!

Join our newsletter to stay up to date on features and releases.

By subscribing, you agree to our Privacy Policy and consent to updates.
© 2025  OSEC sp. z o.o.  All rights reserved.
Polityka prywatności Regulamin